Por Ruan Andriani
Ao longo desta série já falamos sobre o framework de segurança em camadas, sobre o que os dados de 2026 da Sophos revelam sobre o novo perfil dos ataques, e sobre como backup e continuidade de negócios formam a última linha de defesa quando tudo o mais falha.
Uma dúvida comum surge exatamente nesse ponto de encontro: se a Sophos já oferece proteção de endpoint com componentes de detecção e resposta, e a Acronis também inclui proteção contra ransomware nativa em sua plataforma, elas não estariam disputando o mesmo espaço na stack?
A resposta curta é não, e entender por quê ajuda a montar uma arquitetura de proteção muito mais eficiente do que simplesmente escolher “uma ferramenta para tudo”.
Duas filosofias diferentes, dois papéis diferentes
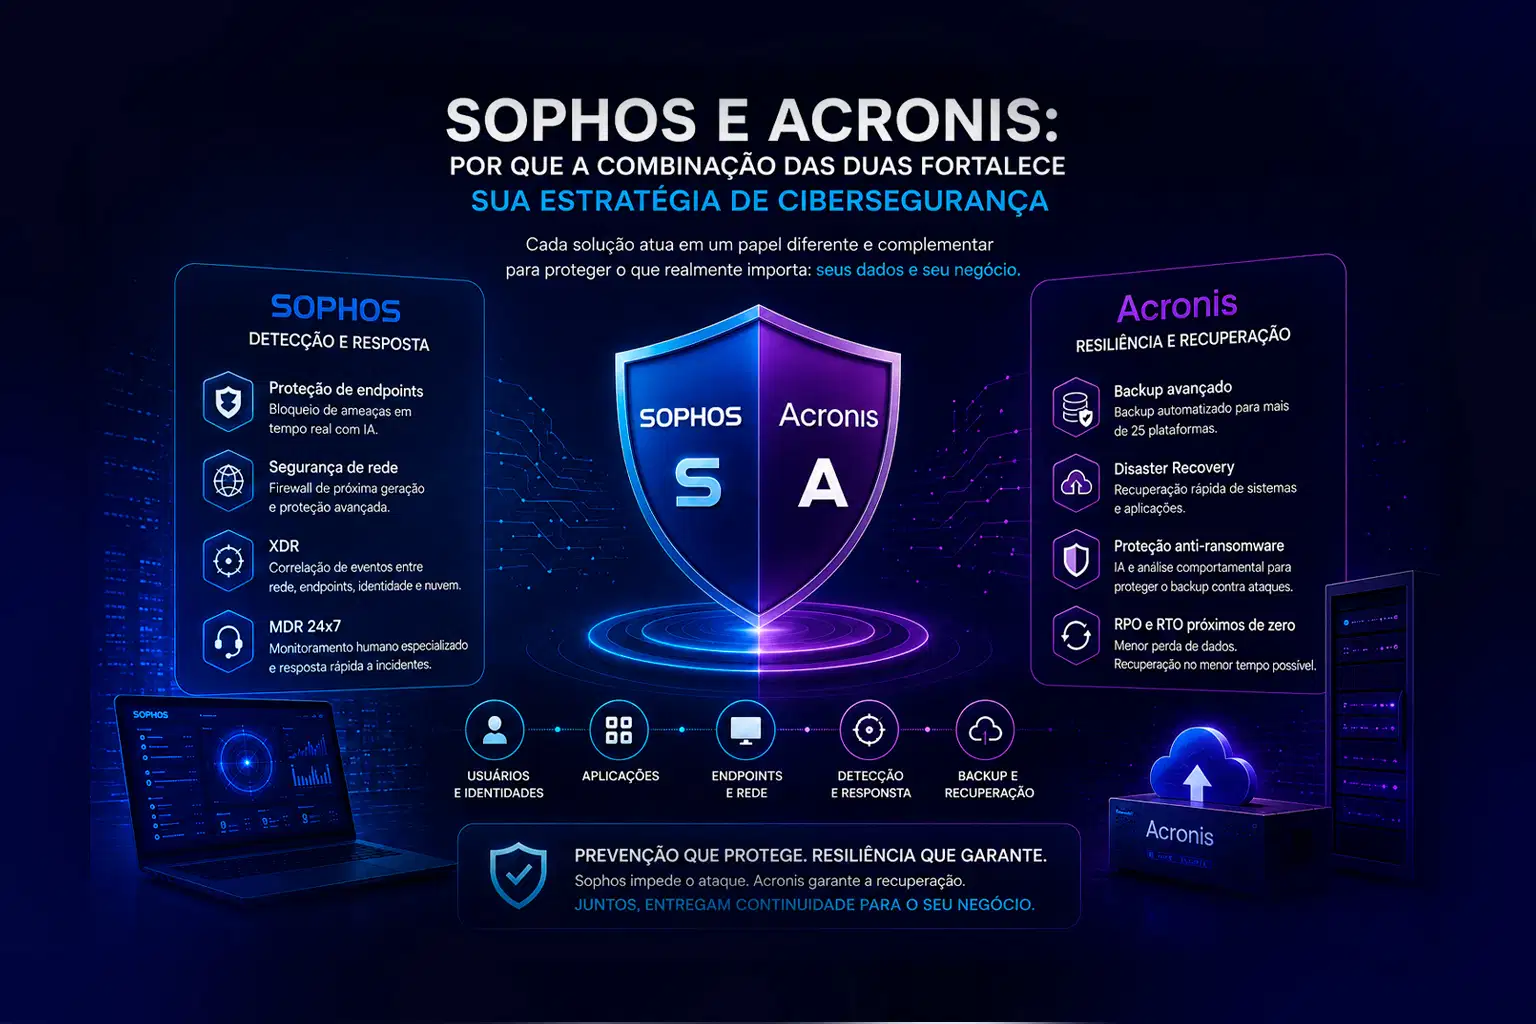
A Sophos constrói sua proposta em torno da detecção e resposta: impedir que um ataque avance, identificar comportamento malicioso o mais cedo possível e reagir antes que o dano se espalhe. É uma plataforma pensada para deter ameaças em tempo real, protegendo rede, endpoints e identidades, com o apoio de uma equipe especializada de SOC por meio do serviço MDR.
Já a Acronis constrói sua proposta em torno da resiliência dos dados: garantir que, mesmo quando um ataque ultrapassa as camadas de proteção, exista uma cópia íntegra dos dados pronta para ser restaurada rapidamente.
O Acronis Cyber Protect Cloud unifica backup, recuperação de desastres, proteção antimalware baseada em Inteligência Artificial e gerenciamento de endpoints em uma única plataforma, permitindo reduzir ao máximo os tempos de recuperação (RPO e RTO) e acelerar o retorno das operações.
Vale destacar que a proteção antimalware da Acronis não foi criada para substituir uma plataforma completa de detecção e resposta. Seu principal objetivo é proteger a integridade do próprio ambiente de backup, impedindo que ransomwares comprometam os arquivos de recuperação ou os agentes responsáveis pela execução dos backups.
Em outras palavras: um backup que pode ser criptografado junto com o restante da infraestrutura deixa de cumprir seu principal papel.
Mapeando as duas soluções dentro da estratégia de segurança em camadas
Retomando o framework apresentado no segundo artigo desta série, fica fácil visualizar onde cada fabricante gera mais valor.
Camadas 3 e 4 — Proteção, detecção e resposta
Esse é o território natural da Sophos.
A plataforma atua protegendo endpoints, redes e identidades, utilizando recursos como:
- Firewall de próxima geração;
- Proteção de endpoint baseada em Deep Learning;
- XDR para correlação de eventos;
- MDR com monitoramento especializado 24×7.
O objetivo é detectar ameaças rapidamente e interromper ataques antes que eles afetem a operação.
Camada 5 — Backup, recuperação e continuidade
Aqui entra a especialidade da Acronis.
A plataforma oferece:
- Backup automatizado para mais de 25 plataformas;
- Disaster Recovery;
- Recuperação rápida de sistemas;
- Proteção dos próprios backups contra ransomware;
- Validação da integridade dos dados.
Essa camada garante que, caso um incidente consiga ultrapassar as defesas anteriores, a empresa consiga restaurar rapidamente seus sistemas e manter a continuidade das operações.
Perceba que nenhuma solução substitui completamente a outra.
Na verdade, elas cobrem momentos diferentes do ciclo de um incidente.
Correlacionando com o NIST Cybersecurity Framework
Essa divisão de papéis fica ainda mais clara quando comparada às cinco funções centrais do NIST Cybersecurity Framework (CSF 2.0) — hoje uma das referências mais usadas por seguradoras cibernéticas e auditorias para avaliar a maturidade de segurança de uma empresa: Identificar, Proteger, Detectar, Responder e Recuperar.
- Identificar: etapa de governança e inventário, tratada no artigo sobre o framework em camadas desta série. Nem Sophos nem Acronis substituem esse trabalho inicial, mas ambas dependem dele para funcionar bem.
- Proteger: aqui a Sophos concentra grande parte do seu valor, com firewall de próxima geração, proteção de endpoint e controles de identidade; a Acronis contribui protegendo a integridade dos próprios backups.
- Detectar: território principal da Sophos, com XDR correlacionando sinais de rede, endpoint e nuvem; a Acronis participa de forma complementar, com seu motor de detecção de comportamento voltado a proteger o processo de backup.
- Responder: a Sophos assume o papel central por meio do MDR, com uma equipe de SOC reagindo em tempo real; a capacidade de rollback do Intercept X também atua nesta função, revertendo arquivos afetados por ransomware.
- Recuperar: função em que a Acronis é protagonista, restaurando sistemas e dados a partir de backups testados, com RPO e RTO próximos de zero.
Na prática, a Sophos concentra sua força nas funções de Proteger e Detectar, e reforça a de Responder junto com a Acronis, que assume o protagonismo na função de Recuperar. É essa distribuição de papéis ao longo do NIST CSF que sustenta o argumento central deste artigo: as duas soluções não competem, elas completam o ciclo.
Onde Sophos e Acronis realmente se encontram
Existe, sim, uma pequena área de sobreposição.
Hoje ambas oferecem recursos relacionados a EDR, XDR e até MDR.
Isso acompanha uma tendência natural do mercado: fornecedores de backup passaram a investir em recursos de segurança, enquanto fabricantes especializados em segurança passaram a incorporar funcionalidades voltadas à resiliência e recuperação.
Para a maioria das pequenas e médias empresas, entretanto, isso não significa contratar duas soluções para fazer exatamente a mesma coisa.
Na prática, a estratégia mais eficiente costuma ser:
- utilizar a Sophos como plataforma principal de prevenção, detecção e resposta;
- utilizar a Acronis como a plataforma responsável por garantir a recuperação dos dados e proteger o processo de backup.
Assim, cada solução trabalha exatamente onde entrega mais valor.
Por que essa combinação faz sentido para PMEs?
Existem três motivos principais.
- Cobertura completa sem desperdício de investimento
Cada solução atua em sua especialidade.
Isso evita pagar duas vezes por funcionalidades semelhantes e direciona o orçamento para ampliar a proteção em vez de criar redundâncias desnecessárias.
- Resiliência mesmo quando a prevenção falha
Nenhuma solução consegue impedir absolutamente todos os ataques.
Caso uma ameaça consiga ultrapassar a camada de detecção, a empresa continua protegida porque existe uma estratégia de backup preparada para garantir uma recuperação rápida e segura.
Essa é justamente a essência da resiliência cibernética.
- Gestão simplificada
Quando Sophos e Acronis são integradas por um parceiro especializado, a empresa deixa de administrar ferramentas isoladas e passa a contar com uma estratégia única de proteção.
Esse conceito é semelhante ao que discutimos no artigo sobre o ecossistema Microsoft: o verdadeiro valor não está nas ferramentas individualmente, mas na forma como elas trabalham juntas.
A escolha não é entre Sophos ou Acronis
Se você acompanhou esta série de artigos, provavelmente percebeu um padrão.
Não existe uma tecnologia capaz de resolver todos os desafios da segurança da informação.
O que existe é uma arquitetura composta por camadas complementares.
Dentro dessa estratégia:
- a Sophos protege;
- a Acronis garante a recuperação;
- e juntas elas tornam a empresa muito mais preparada para enfrentar incidentes.
Por isso, a pergunta correta nunca deveria ser:
“Qual ferramenta é melhor?”
Mas sim:
“Minha estratégia cobre todas as etapas de um incidente?”
É essa mudança de perspectiva que diferencia empresas que apenas compram tecnologia daquelas que realmente constroem resiliência operacional.
Como a Wtsnet pode ajudar
Na WTSNet, acreditamos que a melhor estratégia de cibersegurança não é aquela que reúne o maior número de soluções, mas a que integra as tecnologias certas para proteger cada etapa da operação.
Por isso, trabalhamos com fabricantes líderes de mercado, como Sophos e Acronis, desenvolvendo projetos em que cada solução desempenha um papel específico dentro de uma arquitetura planejada para reduzir riscos, aumentar a disponibilidade dos serviços e garantir a continuidade dos negócios.
Nossa equipe atua desde a avaliação do ambiente até a implantação, monitoramento e evolução contínua da infraestrutura, ajudando empresas a combinar proteção de endpoints, segurança de redes, backup, recuperação de desastres e serviços gerenciados em uma estratégia única, alinhada aos objetivos do negócio.
Mais do que implementar ferramentas, ajudamos nossos clientes a construir ambientes resilientes, preparados para responder aos desafios atuais e acompanhar a evolução constante das ameaças cibernéticas.
Segurança eficiente não depende de uma única solução
O cenário de ameaças evolui diariamente. Ao mesmo tempo, as empresas dependem cada vez mais da disponibilidade de seus sistemas e da integridade de seus dados para manter suas operações.
Nesse contexto, discutir qual ferramenta é “melhor” deixa de fazer sentido. A pergunta realmente importante é:
Sua estratégia de segurança cobre todas as etapas de um incidente, desde a prevenção até a recuperação?
Empresas mais maduras já entenderam que cibersegurança não é formada por soluções isoladas, mas por camadas complementares que trabalham em conjunto para reduzir riscos, minimizar impactos e garantir a continuidade das operações.
Quando prevenção, detecção, resposta, backup e recuperação fazem parte da mesma estratégia, a organização ganha muito mais do que proteção: ganha previsibilidade, disponibilidade e confiança para crescer.
Sua empresa está preparada para proteger toda a jornada de um incidente?
A Wtsnet pode ajudar sua organização a avaliar a maturidade do ambiente de segurança, identificar lacunas na infraestrutura e desenhar uma estratégia que combine Sophos e Acronis de forma integrada, aproveitando o melhor de cada tecnologia.
Converse com nossos especialistas e descubra como construir uma arquitetura de cibersegurança capaz de proteger sua empresa antes, durante e depois de um incidente.
Fontes: Acronis (documentação de produto, Acronis Cyber Protect Cloud); Gartner Peer Insights (avaliações Acronis Cyber Protect Cloud 2026).