Por Ruan Andriani
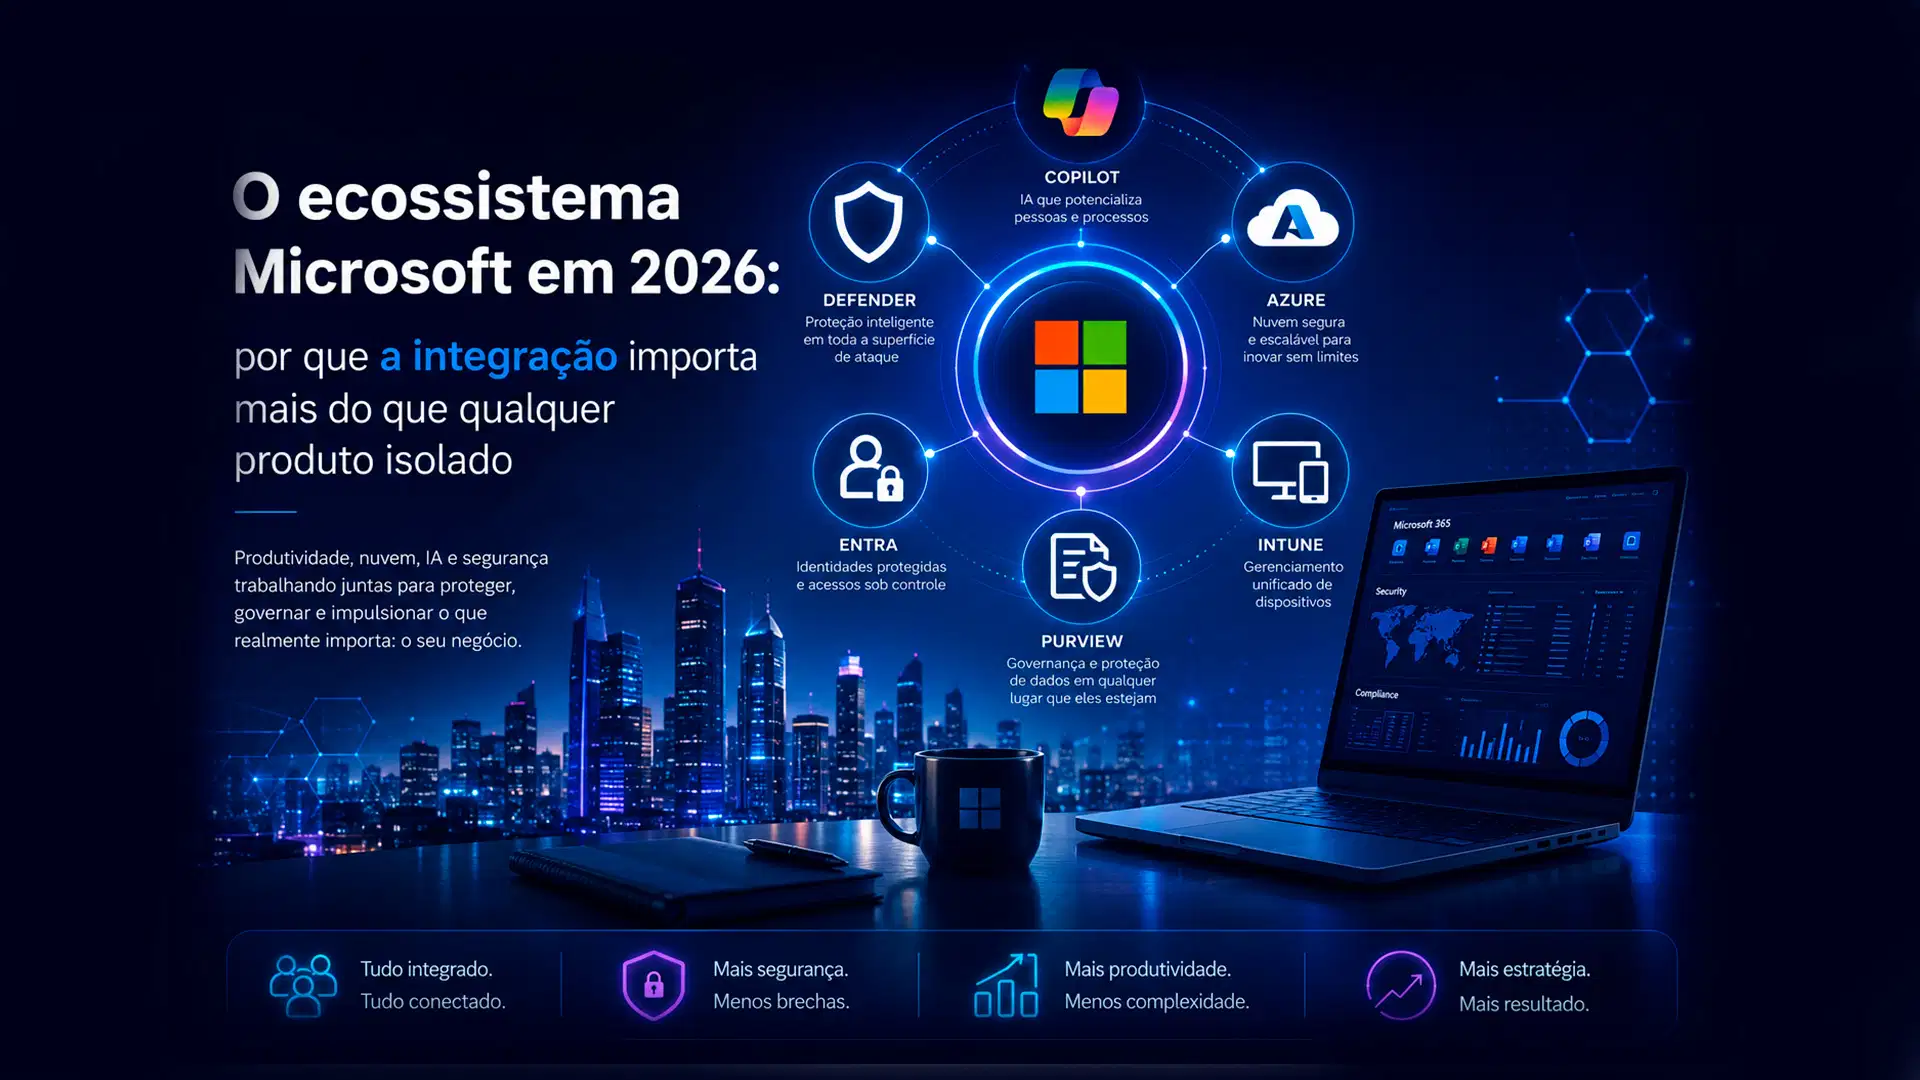
Uma das conversas mais recorrentes entre profissionais de TI ultimamente segue mais ou menos a mesma linha: quanto mais se conhece o ecossistema Microsoft, mais evidente fica que o valor não está em nenhum produto isolado. Está na forma como produtividade, nuvem, inteligência artificial e segurança operam juntos — do usuário final ao datacenter, do Copilot ao Azure, do Defender ao Purview.
Isso deixou de ser só uma percepção de mercado e passou a ser, literalmente, a estratégia declarada da Microsoft para 2026. Vale entender o que está por trás dessa integração, porque ela muda a forma como uma empresa — inclusive uma PME — deveria pensar sua própria stack de tecnologia.
O Security Copilot como tecido conjuntivo
O símbolo mais claro dessa integração é o Microsoft Security Copilot. Ele nasceu como um assistente de segurança baseado em IA, mas ao longo de 2025 e 2026 evoluiu para algo mais amplo: uma camada de agentes especializados que atuam diretamente dentro do Defender, do Entra, do Intune e do Purview — não como uma ferramenta a mais, e sim como um fio que conecta as demais.
Na prática, isso significa agentes que fazem triagem automática de phishing, priorizam alertas de ameaça, ajustam políticas de acesso condicional, revisam permissões de identidade e identificam exposição de dados sensíveis — tudo usando sinais que vêm de produtos diferentes, correlacionados em um único lugar. O objetivo declarado da Microsoft é reduzir o trabalho manual e repetitivo das equipes de segurança e TI, deixando que profissionais humanos foquem nas decisões que realmente exigem julgamento.
Do Copilot ao Azure: produtividade e nuvem na mesma conversa
A integração não para na segurança. O Microsoft 365 Copilot, hoje presente em ferramentas do dia a dia como Word, Excel, Teams e Outlook, compartilha a mesma base de dados corporativos, identidade e políticas de governança que sustentam cargas de trabalho no Azure.
Isso significa que uma política de proteção de dados configurada no Purview não protege apenas arquivos armazenados — ela também se aplica ao que passa por prompts de IA generativa, incluindo o próprio Copilot, o Security Copilot e ferramentas de terceiros conectadas ao ambiente da empresa.
Essa é uma mudança conceitual importante: dado sensível deixou de ser algo que “mora” em um lugar fixo (uma pasta, um banco de dados) para se tornar algo que circula por conversas com IA, agentes automatizados e fluxos de trabalho — e a governança precisa acompanhar esse dado onde quer que ele vá, não apenas no repositório original.
Agent 365: governar os agentes de IA como se governam usuários
Talvez o sinal mais forte de para onde a Microsoft está levando essa integração seja o Agent 365, um plano de controle desenhado para dar às equipes de TI e segurança visibilidade e governança centralizadas sobre os agentes de IA que passam a operar dentro da empresa — coisas como quem cada agente pode acessar, que dados pode ver e como seu comportamento é auditado.
O motivo é direto: à medida que mais tarefas passam a ser executadas por agentes autônomos, e não apenas por pessoas, esses agentes se tornam, na prática, novas identidades dentro do ambiente corporativo — e identidades não gerenciadas são exatamente o tipo de brecha que discutimos nos artigos anteriores desta série sobre segurança.
Faz sentido, então, que a Microsoft trate a governança de agentes com o mesmo rigor que já aplica à governança de contas de usuário: políticas de acesso, proteção contra injeção de prompt malicioso e redução de exposição de dados também para os agentes, não só para as pessoas.
Defender e Purview: segurança e conformidade como uma coisa só
Outro ponto que reforça a lógica de integração é como o Defender XDR e o Purview passaram a compartilhar sinais entre si.
Políticas de uso arriscado de IA — como tentativas de injeção de prompt ou acesso indevido a materiais protegidos — configuradas no Purview alimentam diretamente o Defender XDR, dando à equipe de segurança uma visão unificada dos riscos relacionados à IA, em vez de dois relatórios separados que precisam ser cruzados manualmente.
Essa conexão importa porque reflete exatamente o tipo de lacuna que relatórios de ameaças recentes do setor têm apontado: ataques cada vez mais exploram a falta de integração entre ferramentas. Uma stack onde identidade, dados, endpoint e nuvem compartilham sinais em tempo real reduz significativamente esses pontos cegos.
O que isso significa, na prática, para uma PME
Tudo isso pode parecer conversa de empresa grande, com equipes de segurança dedicadas e licenciamento robusto — e parte é, de fato, voltada a esse público, empacotada em pacotes mais avançados de licenciamento corporativo.
Mas o princípio por trás da estratégia vale igualmente para negócios menores, e é o mesmo que já defendemos ao longo desta série:
- Ferramentas isoladas, mesmo que boas individualmente, deixam brechas nas emendas entre elas. Um antivírus excelente não compensa uma política de acesso mal configurada, e vice-versa.
- A governança precisa acompanhar o dado, não o contrário. Com o uso crescente de IA generativa dentro das empresas — inclusive PMEs adotando Copilot e ferramentas similares no dia a dia — proteger apenas “a pasta onde o arquivo mora” já não é suficiente.
- Identidade continua sendo o centro da conversa. Seja identidade humana ou, cada vez mais, identidade de agentes automatizados, é ali que a maioria dos ataques atuais mira — um padrão que aparece de forma consistente nos relatórios de ameaças mais recentes do setor, independentemente do fornecedor.
O maior ganho prático de escolher um ecossistema integrado — seja o da Microsoft ou combinado com outras soluções especializadas — não é ter “mais uma ferramenta boa”. É reduzir os pontos cegos que aparecem exatamente nas costuras entre sistemas que não foram desenhados para conversar entre si.
Onde entra o suporte especializado
Conhecer o ecossistema é um primeiro passo; configurá-lo corretamente é outro completamente diferente — e é onde a maioria das PMEs mais precisa de apoio.
Licenciamento, políticas de governança de dados, configuração de agentes de IA e integração entre Defender, Entra e Purview envolvem decisões técnicas que, quando mal executadas, criam uma falsa sensação de segurança em vez de proteção real.
Se sua empresa já utiliza parte do ecossistema Microsoft e quer entender se está aproveitando toda essa integração — ou deixando brechas nas emendas — esse é exatamente o tipo de avaliação que vale a pena realizar com um parceiro especializado.
Como a Wtsnet pode ajudar
Na Wtsnet, acreditamos que a tecnologia entrega seu maior valor quando funciona como um ecossistema integrado, e não como um conjunto de soluções isoladas. É por isso que ajudamos empresas a planejar, implementar e administrar ambientes Microsoft de forma estratégica, conectando produtividade, segurança, identidade, nuvem e governança em uma arquitetura preparada para os desafios atuais.
Nossa equipe apoia organizações na adoção e evolução de soluções como Microsoft 365, Microsoft Azure, Microsoft Defender, Microsoft Entra, Microsoft Intune, Microsoft Purview e Microsoft Copilot, garantindo que esses recursos trabalhem de forma integrada para fortalecer a segurança, simplificar a gestão e impulsionar a produtividade.
Mais do que implantar tecnologias, nosso objetivo é ajudar empresas a construir ambientes preparados para crescer com segurança, aproveitando todo o potencial do ecossistema Microsoft sem criar novas complexidades.
O próximo passo para uma infraestrutura realmente integrada
À medida que a Inteligência Artificial se torna parte da rotina das empresas, a integração entre identidade, dados, segurança e nuvem deixa de ser um diferencial e passa a ser um requisito para uma operação segura, produtiva e eficiente.
A pergunta já não é apenas quais soluções sua empresa utiliza, mas se elas realmente compartilham informações, políticas e inteligência para proteger o negócio como um todo.
Empresas que conseguem integrar seus ambientes tecnológicos reduzem riscos, simplificam a gestão, aumentam a produtividade das equipes e criam uma base sólida para aproveitar o potencial da Inteligência Artificial com confiança.
Se sua organização já utiliza Microsoft 365, Azure ou outras soluções do ecossistema Microsoft, este é o momento ideal para avaliar se toda essa estrutura está configurada para entregar o máximo de segurança, governança e eficiência operacional.
Sua empresa está aproveitando todo o potencial do ecossistema Microsoft?
A Wtsnet pode ajudar sua organização a avaliar o ambiente atual, identificar oportunidades de integração e definir uma estratégia que conecte produtividade, segurança, nuvem e Inteligência Artificial de forma alinhada aos objetivos do negócio.
Converse com nossos especialistas e descubra como transformar ferramentas isoladas em um ecossistema inteligente, seguro e preparado para o futuro.
Fontes: Microsoft (Security Copilot, Microsoft Purview, Microsoft Learn), SiliconANGLE e Techzine (cobertura das novidades de segurança agêntica da Microsoft, março de 2026).