Por Marcio Dearo
O mito de que as Pequenas e Médias Empresas (PMEs) são “pequenas demais” para serem alvo de cibercriminosos foi definitivamente desfeito. O cenário global de ameaças demonstra que as PMEs são, na verdade, os alvos preferenciais devido, muitas vezes, à falta de infraestrutura de segurança robusta. A Europa, através de regulamentações rigorosas e relatórios alarmantes, tem delineado um caminho claro para a proteção destas organizações. Para as PMEs brasileiras, observar as lições europeias não é apenas uma questão de boas práticas, mas de sobrevivência no mercado digital.
A realidade europeia reflete a urgência do tema. Na Espanha, o Instituto Nacional de Ciberseguridad (INCIBE) registrou mais de 97.000 incidentes tratados em 2024, destacando o crescimento expressivo de malwares e fraudes online . Na Itália, a associação Clusit reportou um aumento de 15,2% nos incidentes graves, com ataques à cadeia de suprimentos crescendo 34% . Estes números evidenciam que a cibersegurança é uma necessidade premente para empresas de todos os portes.
A Diretiva NIS2 e o Impacto nas PMEs
A principal lição europeia vem na forma de regulamentação. A Diretiva NIS2 (Network and Information Security) da União Europeia estabeleceu um novo padrão de exigência. Diferente de legislações anteriores focadas apenas em grandes infraestruturas críticas, a NIS2 amplia os setores críticos e exige que empresas medianas (com 50 ou mais empregados) assumam obrigações rigorosas de segurança e notificação de incidentes .
O impacto desta diretiva é profundo: as PMEs europeias são agora obrigadas a implementar medidas proativas de segurança e gestão de riscos, sob pena de severas sanções. No Brasil, embora a Lei Geral de Proteção de Dados (LGPD) foque na privacidade, a pressão regulatória e as multas aplicadas pela Autoridade Nacional de Proteção de Dados (ANPD) exigem das PMEs brasileiras um nível de maturidade em segurança muito semelhante ao imposto pela NIS2 na Europa.
O Risco Estatístico: 1 em 8 Empresas Sofrerá um Incidente
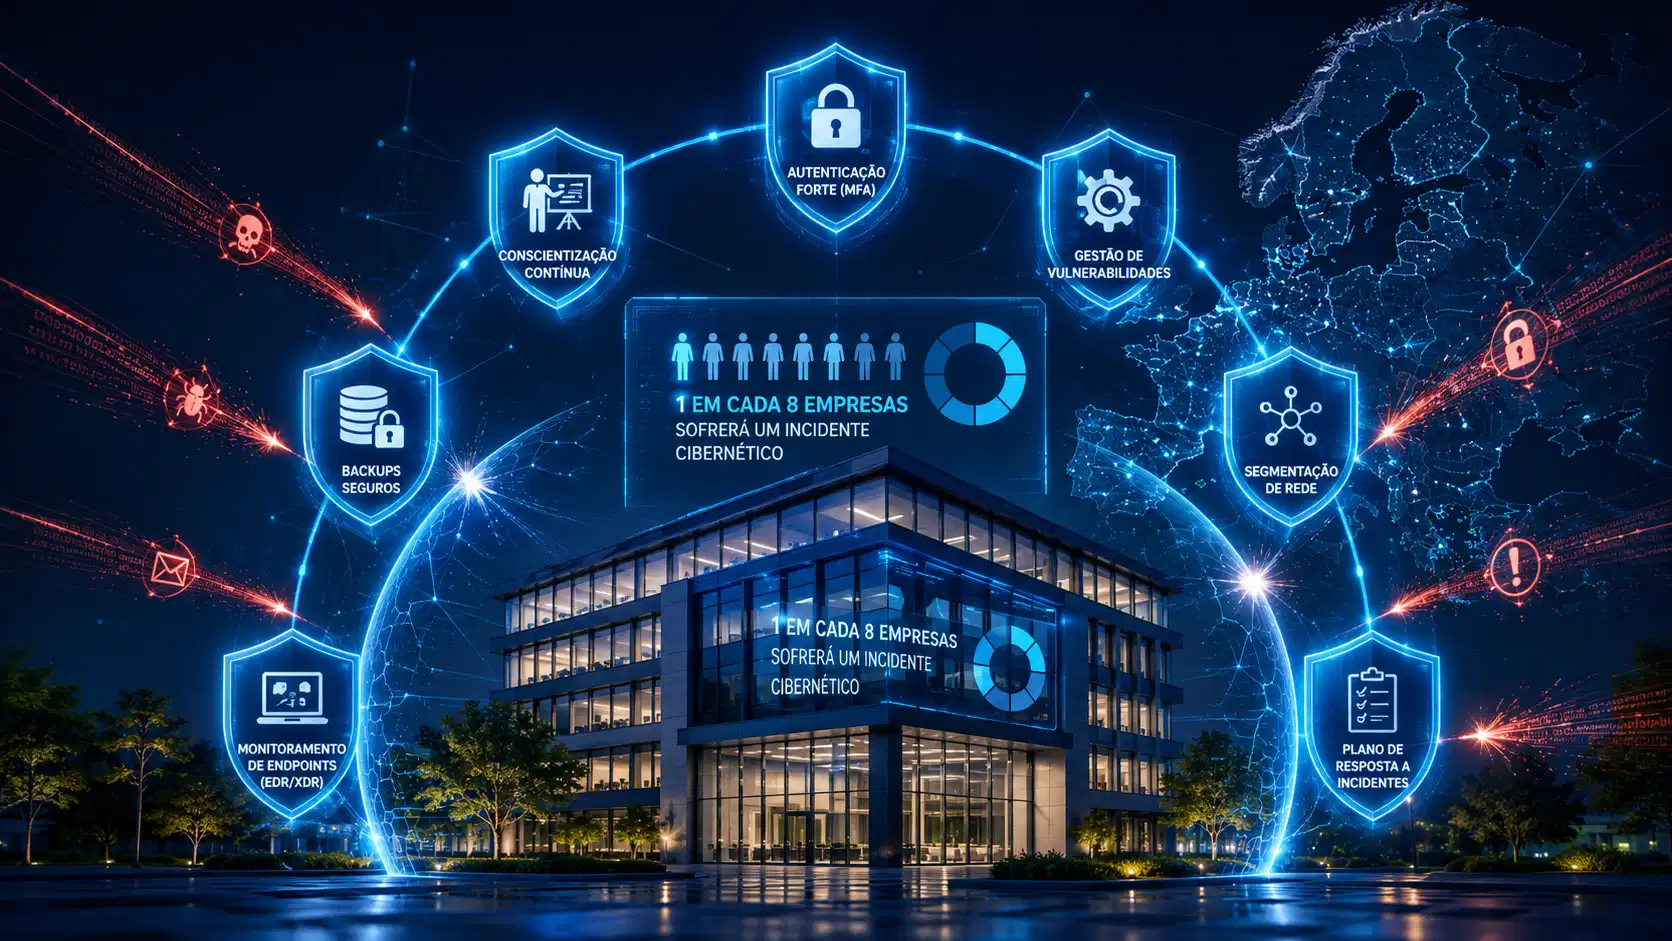
Na Holanda, um relatório oficial revelou uma estatística assustadora: 1 em cada 8 empresas sofrerá um incidente cibernético, e essa chance continua crescendo. O documento do NCSC-NL destaca que as ameaças digitais estão aumentando em diversidade, com cibercriminosos mirando sistemas de borda e explorando a dependência de poucos fornecedores de TI.
Para enfrentar este cenário, a Holanda estabeleceu uma Rede de Resiliência Cibernética, unindo os setores público e privado em uma resposta coordenada a incidentes. Esta iniciativa demonstra que a cooperação e o fortalecimento das defesas básicas são essenciais para a resiliência nacional e empresarial.
7 Lições Europeias Práticas para PMEs Brasileiras
Baseado nas diretrizes do NCSC britânico, do INCIBE espanhol e do BSI alemão, compilamos as 7 medidas fundamentais que as PMEs devem adotar em 2026:
Lição | Ação Recomendada | Impacto na Segurança |
1. Autenticação Forte | Implementar Autenticação Multifator (MFA) em todos os acessos. | Bloqueia a maioria dos ataques baseados em senhas roubadas. |
2. Conscientização Contínua | Treinar colaboradores contra phishing e engenharia social. | Reduz o risco de comprometimento inicial via e-mail. |
3. Gestão de Vulnerabilidades | Manter sistemas e softwares constantemente atualizados (Patch Management). | Fecha as portas para a exploração de falhas conhecidas. |
4. Backups Seguros | Manter backups offline e testar a restauração regularmente. | Garante a recuperação de dados em caso de ransomware. |
5. Segmentação de Rede | Isolar sistemas críticos do resto da rede corporativa. | Limita a movimentação lateral do invasor dentro da empresa. |
6. Monitoramento de Endpoints | Utilizar soluções avançadas de proteção (EDR/XDR) nos dispositivos. | Detecta e bloqueia malwares antes da execução. |
7. Plano de Resposta | Ter um plano claro do que fazer quando (e não “se”) um ataque ocorrer. | Minimiza o tempo de inatividade e os prejuízos financeiros. |
A Wtsnet Empodera a Sua PME
Implementar todas estas medidas pode parecer uma tarefa hercúlea para uma PME com recursos limitados de TI. É exatamente aqui que a Wtsnet atua como o seu departamento de segurança especializado.
Nossas ofertas foram desenhadas para empresas que desejam iniciar sua jornada de cibersegurança com passos de grande valor e baixo custo. Através do Start SEC, a Wtsnet oferece soluções práticas e imediatas:
• Phishing Campaign e Workshop: O Gartner aponta que 95% dos ataques começam com phishing. Nós conscientizamos sua equipe de forma didática e empática, transformando seus colaboradores na primeira linha de defesa.
• Vulnerabilities Scan e Pentest: Descubra e corrija as falhas da sua infraestrutura antes que os hackers o façam.
• Endpoint Protection: Proteja os dispositivos da sua empresa com tecnologia de ponta contra malwares e ameaças avançadas.
Para PMEs que precisam de uma gestão completa e contínua, nossos Managed Services assumem a responsabilidade proativa pela sua TI. Identificamos ameaças, corrigimos vulnerabilidades e garantimos que sua empresa opere com a mesma resiliência exigida pelas normas europeias, mas adaptada à realidade brasileira.
Não deixe que sua empresa seja a “1 em 8” a sofrer um incidente devastador. Entre em contato com a Wtsnet e descubra como nossas soluções de Segurança & Proteção podem empoderar o seu negócio.