Por Ruan Andriani
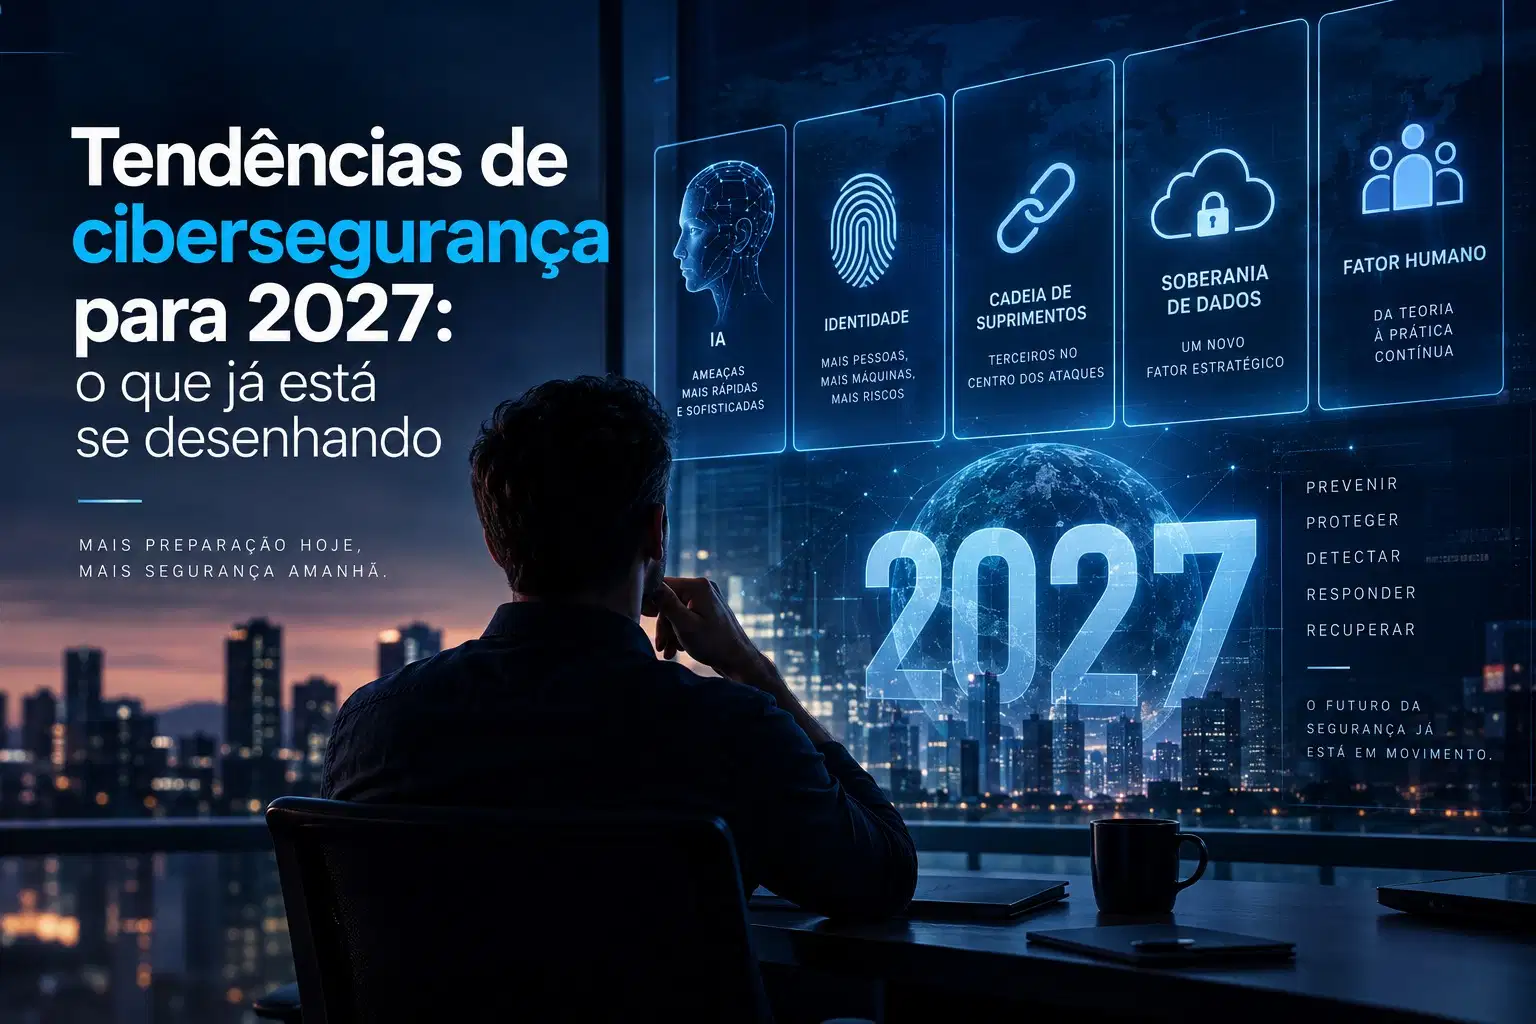
Relatórios de tendência costumam ser um exercício arriscado muitos envelhecem mal. Mas quando várias fontes independentes, com metodologias diferentes, convergem para os mesmos pontos, vale prestar atenção. É o que aconteceu ao longo de 2026: análises da IBM X-Force, do Google Cloud, do Fórum Econômico Mundial, da BeyondTrust e de pesquisadores do Center for Long-Term Cybersecurity da Berkeley apontam, com poucas variações, para o mesmo conjunto de mudanças que vão definir 2027. Reunimos as que mais afetam empresas do porte que atendemos.
1. A corrida armamentista de IA deixa de ser hipótese
O relatório Cybersecurity Forecast do Google Cloud para 2026, já projetando o que vem a seguir, descreve o cenário como uma corrida armamentista: atacantes usando inteligência artificial para acelerar reconhecimento, automatizar exploração de vulnerabilidades e escalar campanhas de phishing, enquanto defensores respondem construindo o que a indústria já chama de “SOC agêntico” centros de operação de segurança onde agentes de IA assumem parte da triagem e investigação, liberando analistas humanos para decisões mais complexas.
Um estudo do Center for Long-Term Cybersecurity, da Universidade de Berkeley, projeta algo ainda mais concreto: até 2027, o custo para montar um ataque sofisticado de engenharia social deve despencar. O que antes exigia uma equipe qualificada, dias ou semanas de reconhecimento e investimento financeiro relevante já pode ser executado por um único atacante, com apoio de IA generativa. Isso muda a equação de risco: ataques que antes só valiam a pena contra grandes alvos passam a ser economicamente viáveis contra empresas de qualquer porte.
2. Identidade acumula “dívida técnica” inclusive de máquinas
A consultoria BeyondTrust cunhou um termo que resume bem um problema crescente: dívida de identidade (identity debt) o acúmulo de contas, permissões e credenciais nunca revisadas, que se espalha silenciosamente conforme a empresa cresce. Em 2027, essa dívida deixa de envolver apenas contas de pessoas e passa a incluir, de forma cada vez mais relevante, identidades de máquina: chaves de API, tokens de integração, contas de serviço e, cada vez mais, agentes de IA operando de forma autônoma dentro dos sistemas da empresa.
Esse ponto conecta diretamente com o que já vimos em relatórios anteriores nesta série: identidade continua sendo o centro da maioria dos incidentes, mas a superfície do problema está deixando de ser só “funcionário com senha fraca” e passando a incluir dezenas de identidades não-humanas que raramente aparecem em uma auditoria tradicional.
3. Ataques à cadeia de suprimentos continuam em trajetória ascendente
O X-Force Threat Intelligence Index 2026, da IBM, traz um dado duro: incidentes envolvendo cadeia de suprimentos e terceiros quadruplicaram nos últimos cinco anos, com um aumento de 44% ano a ano na exploração de aplicações voltadas ao público. Casos recentes como o comprometimento de tokens OAuth de uma integração terceirizada usada para acessar ambientes de Salesforce de múltiplos clientes ilustram como a confiança em um fornecedor ou parceiro pode se tornar caminho indireto de acesso a dados sensíveis, mesmo quando a própria empresa nunca foi diretamente alvo do ataque inicial.
Para 2027, a expectativa do setor é que esse vetor continue crescendo, à medida que empresas dependem de mais integrações, plugins e serviços terceirizados conectados aos próprios sistemas cada um representando um elo adicional que pode falhar.
4. Soberania de dados vira decisão de arquitetura, não só de conformidade
Segundo a BeyondTrust, até 2027 soberania de dados deixa de significar apenas “onde os dados ficam armazenados” e passa a determinar também como e onde eles podem ser processados e protegidos impactando diretamente decisões de arquitetura de sistemas e estratégia de IA. Esse movimento acompanha um cenário regulatório cada vez mais fragmentado: novas exigências como a NIS2 europeia e a DORA (voltada ao setor financeiro) se somam a regulações já existentes, aumentando a complexidade de operar em múltiplas jurisdições um problema que, no Brasil, já é familiar para qualquer empresa lidando com as exigências da LGPD.
5. Gestão de risco humano deixa de ser treinamento anual
Uma mudança de abordagem consistente entre diferentes previsões para 2027 é o abandono do modelo de treinamento de conscientização como evento anual e genérico o clássico “vídeo de compliance” assistido uma vez por ano em favor de gestão de risco humano contínua e personalizada, usando análise comportamental para identificar padrões de risco individuais e ajustar a resposta de forma mais direcionada.
Isso não substitui o treinamento tradicional, mas reconhece uma limitação real: por mais sofisticada que a tecnologia de defesa se torne, pessoas continuam sendo o alvo mais consistente dos ataques e tratar consciência de segurança como caixa a ser marcada uma vez por ano nunca foi, de fato, uma estratégia eficaz.
6. Infraestrutura de virtualização vira novo ponto cego
O relatório do Google Cloud também chama atenção para um vetor menos discutido publicamente: ataques direcionados especificamente à camada de virtualização hipervisores e infraestrutura que sustenta ambientes virtualizados descrita como um ponto cego crescente, justamente por ficar “abaixo” das camadas que ferramentas tradicionais de segurança costumam monitorar.
O que amarra todas essas tendências
Nenhuma dessas seis tendências é, isoladamente, uma revolução completa em relação ao que discutimos ao longo desta série. O que muda é a velocidade e a escala: IA reduzindo o custo de ataques sofisticados, identidade se espalhando para além de contas humanas, cadeia de suprimentos ampliando a superfície de risco, e tudo isso em um ambiente regulatório cada vez mais rigoroso e fragmentado.
Para uma PME, a leitura prática não é “preciso implementar as seis coisas amanhã” é reconhecer que a lacuna entre empresas preparadas e despreparadas tende a se ampliar, não a diminuir, à medida que os ataques ficam mais baratos de executar e mais difíceis de distinguir de atividade legítima. As bases que discutimos ao longo desta série identidade bem gerenciada, monitoramento contínuo de exposição, backup resiliente e um provedor que acompanhe essas mudanças de perto continuam sendo o alicerce sobre o qual qualquer uma dessas tendências vai ser enfrentada em 2027.
Como a WTSNet pode ajudar
Na WTSNet, entendemos que as tendências que moldam 2027 não podem ser tratadas como assunto distante. Elas já estão influenciando a forma como empresas precisam pensar identidade, exposição externa, backup, cloud e resposta a incidentes.
Por isso, ajudamos organizações a transformar essas discussões em uma estratégia prática, conectando soluções de cibersegurança, monitoramento contínuo, proteção de dados, backup resiliente e ambientes Microsoft em uma arquitetura pensada para reduzir riscos e sustentar a operação do negócio.
Nosso papel não é apenas implementar ferramentas. É ajudar empresas a avaliar o que já existe, identificar lacunas, priorizar o que realmente importa e preparar a estrutura para responder a um cenário em que os ataques ficam mais baratos de executar e mais difíceis de distinguir de atividade legítima.
Sua empresa está pronta para o que já está se desenhando para 2027?
A distância entre empresas preparadas e despreparadas tende a aumentar. E, nesse cenário, sair na frente não significa fazer tudo ao mesmo tempo — significa construir as bases certas desde agora.
Converse com os especialistas da WTSNet e descubra como fortalecer sua estratégia de cibersegurança para 2027 com mais previsibilidade, resiliência e controle.
Fontes: IBM X-Force Threat Intelligence Index 2026; Google Cloud (Cybersecurity Forecast 2026); BeyondTrust (Cybersecurity Trend Predictions 2026+); World Economic Forum (Global Cybersecurity Outlook 2026, em colaboração com a Accenture); Center for Long-Term Cybersecurity, UC Berkeley (AIxCyber Threat Scenarios 2027–2029).