Por Ruan Andriani
Ao longo desta série, falamos sobre como proteger, detectar, responder e recuperar dentro do ambiente da empresa. Mas existe uma etapa anterior a todas elas, e é justamente a que a maioria das PMEs ignora: saber que o risco já existe antes de ele bater na porta.
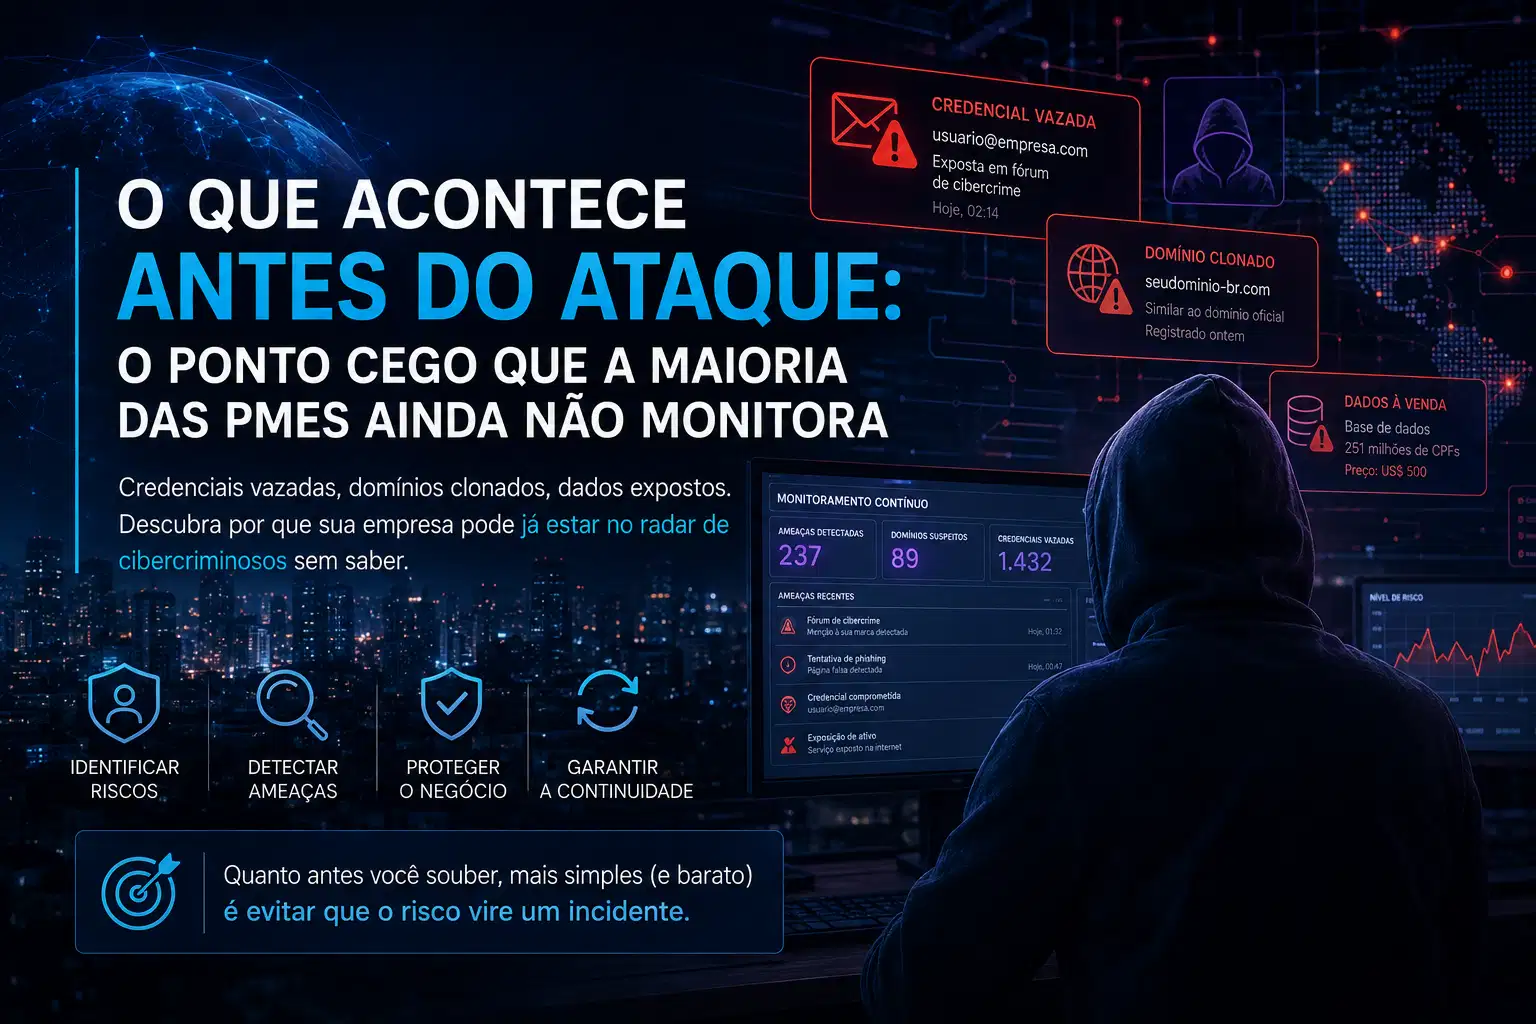
Uma credencial de funcionário vazada em um fórum de cibercrime, um domínio clonado se passando pela sua marca, um banco de dados exposto à venda, tudo isso costuma circular por semanas, às vezes meses, antes de virar um incidente de verdade.
A pergunta não é apenas “estamos protegidos?”, mas “sabemos, agora, o que já está exposto sobre nós lá fora?”
O tamanho do problema no Brasil
Os números de 2026 deixam claro que essa não é uma preocupação teórica. Em abril, um agente cibercriminoso colocou à venda na dark web um banco de dados batizado de “MORGUE”, com mais de 251 milhões de registros de CPFs, número que supera a própria população do país, vendido por apenas US$ 500 em Bitcoin.
Segundo a plataforma de inteligência de ameaças que emitiu o alerta, os registros incluíam nome completo, filiação, data de nascimento e outros dados que, combinados, formam o que especialistas chamam de “kit básico” para fraude de identidade.
Esse caso não é isolado. Levantamentos sobre a atividade da dark web na América Latina mostram que quase metade das publicações envolve bancos de dados inteiros, cerca de um quarto trata especificamente de credenciais de acesso corporativo, e o restante se divide entre ataques de ransomware e outros tipos de exposição.
O Brasil, especificamente, já apareceu em primeiro lugar em rankings globais de cookies de sessão vazados e ativos na dark web, o tipo de dado que permite a um criminoso acessar sistemas corporativos sem precisar nem de senha nem de autenticação multifator.
O custo de descobrir isso tarde é alto. O Relatório de Investigações de Violação de Dados (DBIR) mostra que empresas levam, em média, mais de oito meses para identificar e conter uma violação, e que seis em cada dez incidentes envolvem algum elemento humano, phishing, credencial roubada, engenharia social.
No Brasil, o custo médio de um vazamento de dados já ultrapassa R$ 7 milhões, considerando investigação forense, paralisação operacional, resposta jurídica e reconstrução de ambientes.
O que é, na prática, monitoramento de risco digital?
É exatamente essa lacuna, o tempo entre a exposição e a descoberta, que uma plataforma de proteção e monitoramento de riscos digitais como o DRP foi desenhado para fechar.
Diferente de uma ferramenta de segurança tradicional, que protege o que está dentro do perímetro da empresa, esse tipo de solução vigia o que está fora dele: superfície web, deep web e dark web, de forma contínua.
Na prática, isso envolve:
- Monitoramento de credenciais vazadas, identificar quando e-mails corporativos e senhas de colaboradores aparecem em bases de dados comprometidas ou à venda em fóruns de cibercrime.
- Proteção contra personificação de marca, detectar domínios clonados, perfis falsos em redes sociais e páginas de phishing que usam a identidade visual da empresa para enganar clientes ou colaboradores.
- Monitoramento de exposição de ativos digitais, mapear o que está publicamente acessível sobre a infraestrutura da empresa, muitas vezes sem que o time de TI saiba.
- Inteligência de ameaças contextualizada, usar processamento de linguagem natural e análise comportamental para entender não apenas que algo foi exposto, mas o risco real que isso representa para o negócio.
O foco em fraudes digitais especificamente voltadas ao mercado brasileiro é um diferencial relevante: grande parte das plataformas internacionais de inteligência de ameaças não tem a mesma profundidade de cobertura sobre fóruns, grupos e canais que operam em português e miram especificamente empresas brasileiras.
Onde essa camada se encaixa na estratégia de segurança
Se você acompanhou o framework de segurança em camadas apresentado nesta série, essa é uma peça que fica, propositalmente, antes de todas as outras.
Usando como referência as funções centrais do NIST Cybersecurity Framework, o monitoramento de risco digital atua principalmente em duas frentes:
Identificar, o CSF trata a identificação de riscos como o alicerce de qualquer estratégia de segurança, e isso inclui saber o que já está exposto sobre a empresa fora do próprio ambiente, não apenas o inventário interno de ativos.
Detectar, mas de forma antecipada. Em vez de identificar um ataque em andamento dentro da rede, essa camada identifica o sinal que normalmente precede o ataque: a credencial que já vazou, o domínio que já foi registrado para phishing, a menção à empresa em um grupo de negociação de acessos.
Essa antecipação muda o tipo de decisão que uma empresa consegue tomar.
Descobrir que uma credencial vazou e trocar a senha antes que alguém a use é uma reação simples e barata. Descobrir isso só depois que a credencial foi usada para invadir a rede é um problema completamente diferente, e muito mais caro.
Por que isso importa especificamente para PMEs?
Existe uma suposição comum, e equivocada, de que monitoramento de dark web é assunto de grande corporação.
Na prática, o oposto costuma ser verdadeiro: empresas menores geralmente têm menos visibilidade sobre a própria exposição, porque não têm uma equipe dedicada a caçar esse tipo de sinal manualmente, e são, ao mesmo tempo, um dos alvos preferidos justamente por essa razão, como já mostramos no primeiro artigo desta série.
Considerando que phishing e credenciais comprometidas seguem entre os vetores de ataque mais comuns, uma camada dedicada a identificar esse tipo de exposição antes que ela seja explorada tende a gerar um retorno desproporcional ao investimento, especialmente quando comparado ao custo de lidar com um incidente já em andamento.
Fechando o quadro
Ao longo desta série, discutimos proteção, detecção, resposta e recuperação como etapas de uma mesma estratégia de segurança. O monitoramento de risco digital acrescenta uma perspectiva que muitas empresas ainda deixam de lado: entender o que está acontecendo com a sua empresa fora do ambiente que você controla.
Uma credencial pode estar sendo negociada antes de ser utilizada. Um domínio pode estar sendo preparado para uma campanha de phishing antes que o primeiro cliente receba a mensagem. Um ativo exposto pode representar uma porta de entrada antes mesmo de qualquer alerta aparecer dentro da rede.
É por isso que segurança não deve começar apenas quando o ataque chega.
Quanto antes uma exposição for identificada, maior é a capacidade de agir com prevenção, menor tende a ser o impacto e mais simples é a resposta.
Como a Wtsnet pode ajudar
Na Wtsnet, entendemos que uma estratégia de cibersegurança eficiente precisa enxergar o negócio de dentro para fora, e também de fora para dentro.
Por meio da parceria com o DRP, ajudamos empresas a monitorar continuamente sua exposição digital, identificando credenciais comprometidas, possíveis tentativas de personificação de marca, domínios suspeitos, ativos expostos e outros sinais que podem representar riscos para a organização.
Mas o objetivo não é simplesmente gerar uma lista de alertas.
Nosso trabalho é ajudar a transformar inteligência em ação, priorizando os riscos de acordo com seu potencial impacto e conectando essas informações às demais camadas de segurança da empresa.
Dessa forma, o monitoramento de risco digital passa a fazer parte de uma estratégia mais ampla, que combina prevenção, proteção, detecção, resposta e recuperação.
Para empresas que já investem em firewall, endpoint, backup, SOC ou outras soluções de segurança, essa camada pode revelar justamente aquilo que essas tecnologias não conseguem enxergar: o que está acontecendo com a sua empresa antes que o problema atravesse o perímetro.
Sua empresa sabe o que já está exposto sobre ela?
Essa é uma pergunta que vale responder antes que um criminoso responda por você.
A Wtsnet pode ajudar sua empresa a identificar exposições digitais, credenciais comprometidas, possíveis ameaças à sua marca e outros riscos que podem estar circulando na internet, deep web e dark web.
Descubra o que já está exposto sobre sua empresa e transforme informação em ação antes que uma exposição se transforme em um incidente.
Fale com a Wtsnet e avalie o nível de exposição digital da sua empresa.
Fontes: Vecert Threat Intelligence (Relatório de Ameaça #5084, abril de 2026); Verizon Data Breach Investigations Report (2025); levantamentos setoriais sobre atividade de dark web na América Latina (2025–2026).