Por Ruan Andriani
Artigo 2 de 3 da série “Cibersegurança para PMEs.“
No primeiro artigo desta série, vimos que pequenas e médias empresas passaram a ocupar um papel estratégico no cenário da cibersegurança. Mais conectadas, mais digitais e mais integradas às cadeias de fornecimento, elas também se tornaram um dos principais alvos dos ataques cibernéticos.
Mas conhecer o problema é apenas o primeiro passo.
A verdadeira diferença entre empresas que enfrentam incidentes com tranquilidade e aquelas que sofrem grandes impactos está na forma como estruturam sua estratégia de proteção.
E a boa notícia é que isso não depende de investimentos incompatíveis com a realidade de uma PME.
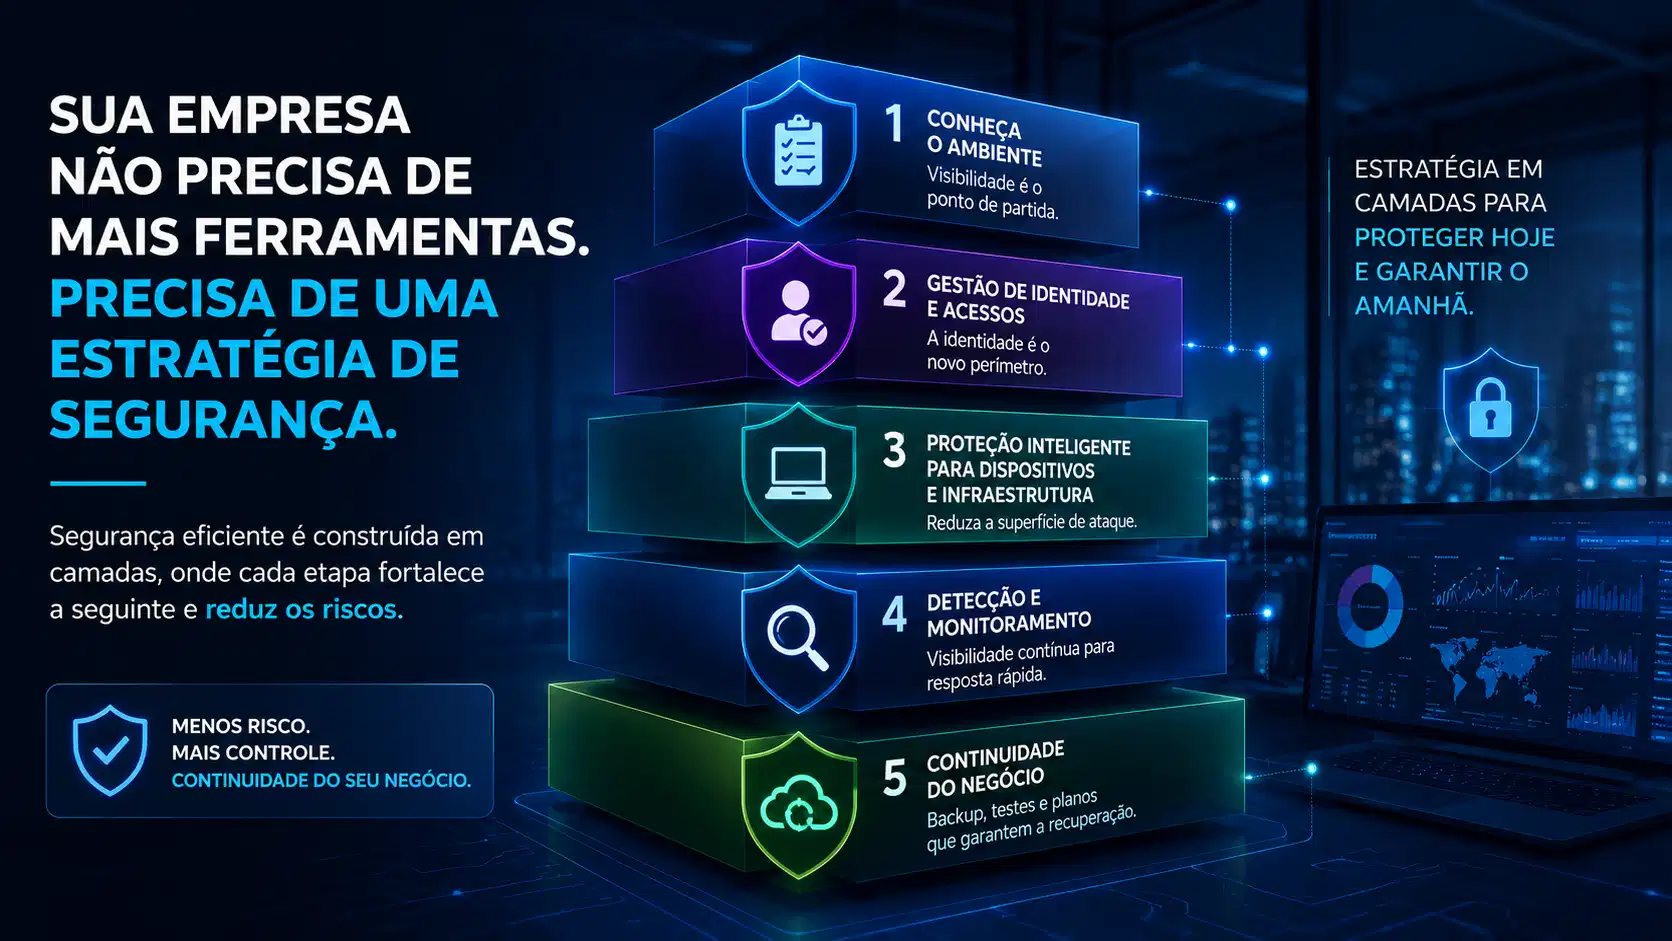
Empresas mais maduras não constroem sua segurança adquirindo ferramentas aleatórias. Elas desenvolvem uma estratégia em camadas, onde cada etapa fortalece a seguinte e reduz gradualmente a exposição aos riscos.
É exatamente essa abordagem que frameworks reconhecidos mundialmente, como o CIS Controls e o NIST Cybersecurity Framework 2.0, recomendam para organizações que desejam evoluir sua maturidade em segurança de forma consistente.
Segurança eficiente não começa pela tecnologia
Quando uma empresa decide investir em segurança, é comum surgir uma pergunta:
“Qual solução devemos comprar primeiro?”
Na prática, essa costuma ser a pergunta errada.
Segurança não deve ser tratada como uma lista de produtos, mas como um processo contínuo de construção.
Um firewall isolado não protege uma empresa sem controle de acessos.
Um antivírus moderno perde eficiência se os sistemas permanecem desatualizados.
Um backup deixa de cumprir seu papel quando nunca foi testado.
A proteção acontece quando todas essas iniciativas trabalham juntas.
É por isso que organizações maduras estruturam sua segurança em camadas.
Se uma delas falhar, as demais continuam reduzindo os impactos e mantendo a continuidade da operação.
Camada 1 — Conheça o ambiente que você precisa proteger
Nenhuma estratégia funciona sem visibilidade.
Antes de pensar em ferramentas, é fundamental compreender quais ativos fazem parte do ambiente corporativo.
Isso inclui computadores, servidores, dispositivos móveis, aplicações, serviços em nuvem, fornecedores com acesso aos sistemas e até mesmo softwares utilizados sem conhecimento da área de TI.
Esse inventário representa o ponto de partida para qualquer programa de segurança.
Não precisa ser complexo.
Precisa ser confiável.
Quanto maior a visibilidade sobre o ambiente, melhores serão as decisões tomadas nas próximas etapas.
Camada 2 — A identidade se tornou o novo perímetro
Os ataques atuais não procuram apenas vulnerabilidades técnicas.
Eles procuram identidades válidas.
Credenciais comprometidas continuam sendo uma das principais portas de entrada para incidentes de segurança.
Por isso, fortalecer a gestão de acessos oferece um dos melhores retornos sobre investimento para pequenas e médias empresas.
Algumas ações fazem enorme diferença:
- Implementar autenticação multifator (MFA) em e-mails e sistemas críticos.
- Aplicar o princípio do menor privilégio.
- Utilizar gerenciadores corporativos de senhas.
- Revisar periodicamente acessos de colaboradores e fornecedores.
Mais do que impedir invasões, essas práticas aumentam a governança sobre os ativos digitais da empresa.
Camada 3 — Proteção inteligente para dispositivos e infraestrutura
É nesse momento que entram soluções tradicionalmente associadas à segurança, como firewalls, proteção de endpoints e gestão de atualizações.
Entretanto, o diferencial não está apenas em possuir essas tecnologias.
Está em garantir que elas sejam corretamente configuradas, monitoradas e mantidas atualizadas.
Uma estratégia eficiente inclui:
- Atualização contínua de sistemas e aplicações.
- Proteção de endpoints com recursos de detecção comportamental (EDR).
- Segmentação da rede para limitar movimentações laterais.
- Revisões periódicas das políticas de firewall.
Cada uma dessas iniciativas reduz significativamente a superfície de ataque da organização.
Camada 4 — Visibilidade é tão importante quanto proteção
Uma empresa pode possuir excelentes ferramentas de segurança e, ainda assim, demorar dias para perceber que um incidente aconteceu.
É justamente por isso que monitoramento contínuo deixou de ser uma prática exclusiva das grandes corporações.
Monitorar significa acompanhar eventos relevantes, identificar comportamentos incomuns e agir rapidamente quando algo foge do padrão.
Mesmo sem uma equipe dedicada de SOC, pequenas e médias empresas podem estruturar processos eficientes utilizando alertas, registros centralizados e apoio de parceiros especializados.
Quanto menor o tempo entre a identificação e a resposta, menor tende a ser o impacto operacional.
Camada 5 — A continuidade do negócio começa antes do incidente
Nenhuma estratégia de segurança pode partir do princípio de que falhas nunca acontecerão.
Empresas resilientes entendem que a recuperação faz parte da proteção.
Por isso, backup, testes de restauração e planos de resposta a incidentes devem ser tratados como componentes essenciais da estratégia.
Mais importante do que possuir uma cópia dos dados é ter a certeza de que ela poderá ser restaurada rapidamente quando necessário.
Afinal, backup que nunca foi validado continua sendo apenas uma expectativa.
No próximo artigo da série, aprofundaremos exatamente esse tema, mostrando como estruturar uma estratégia de continuidade operacional capaz de reduzir impactos e acelerar a recuperação diante de incidentes.
Como priorizar quando os recursos são limitados?
Uma dúvida comum entre gestores é por onde começar.
A resposta é simples: pelas iniciativas que reduzem o maior risco com o menor investimento.
Uma jornada consistente pode seguir esta ordem:
- Criar um inventário básico dos ativos da empresa.
- Implementar autenticação multifator nos sistemas críticos.
- Manter dispositivos protegidos e atualizados.
- Automatizar backups e validar periodicamente as restaurações.
- Evoluir gradualmente para monitoramento contínuo e maior governança dos acessos.
Essa sequência acompanha as recomendações dos principais frameworks internacionais e permite que pequenas e médias empresas desenvolvam sua maturidade sem comprometer o orçamento.
Segurança em camadas é uma estratégia de crescimento
À medida que uma empresa cresce, sua infraestrutura também evolui.
Novos colaboradores, aplicações, dispositivos e integrações ampliam naturalmente a superfície de risco.
Por isso, segurança não deve acompanhar apenas o tamanho da empresa.
Ela deve acompanhar a velocidade do negócio.
Empresas que estruturam sua proteção em camadas conseguem crescer com mais confiança, manter operações mais estáveis e responder rapidamente às mudanças do mercado.
Mais do que reduzir riscos, elas criam uma base sólida para inovar com segurança.
Como a WTSNet pode ajudar
Na WTSNet, acreditamos que a cibersegurança deve evoluir junto com o negócio.
Por isso, ajudamos pequenas e médias empresas a desenvolver estratégias de proteção alinhadas às suas necessidades, combinando soluções Microsoft, Sophos, Firewall as a Service, Backup Cloud, Pentests, Testes de Vulnerabilidade e serviços gerenciados em uma abordagem integrada.
Nosso objetivo é simplificar a segurança para que sua empresa possa concentrar esforços no que realmente importa: crescer com estabilidade, produtividade e confiança.
Sua estratégia está preparada para acompanhar o crescimento da sua empresa?
A construção de uma segurança eficiente não acontece da noite para o dia.
Ela acontece passo a passo, camada por camada.
Converse com um especialista da WTSNet e descubra como estruturar uma estratégia de cibersegurança que acompanhe a evolução do seu negócio, reduza riscos e fortaleça sua continuidade operacional.
Fontes: Center for Internet Security (CIS Controls v8), National Institute of Standards and Technology (NIST Cybersecurity Framework 2.0).