Por Ruan Andriani
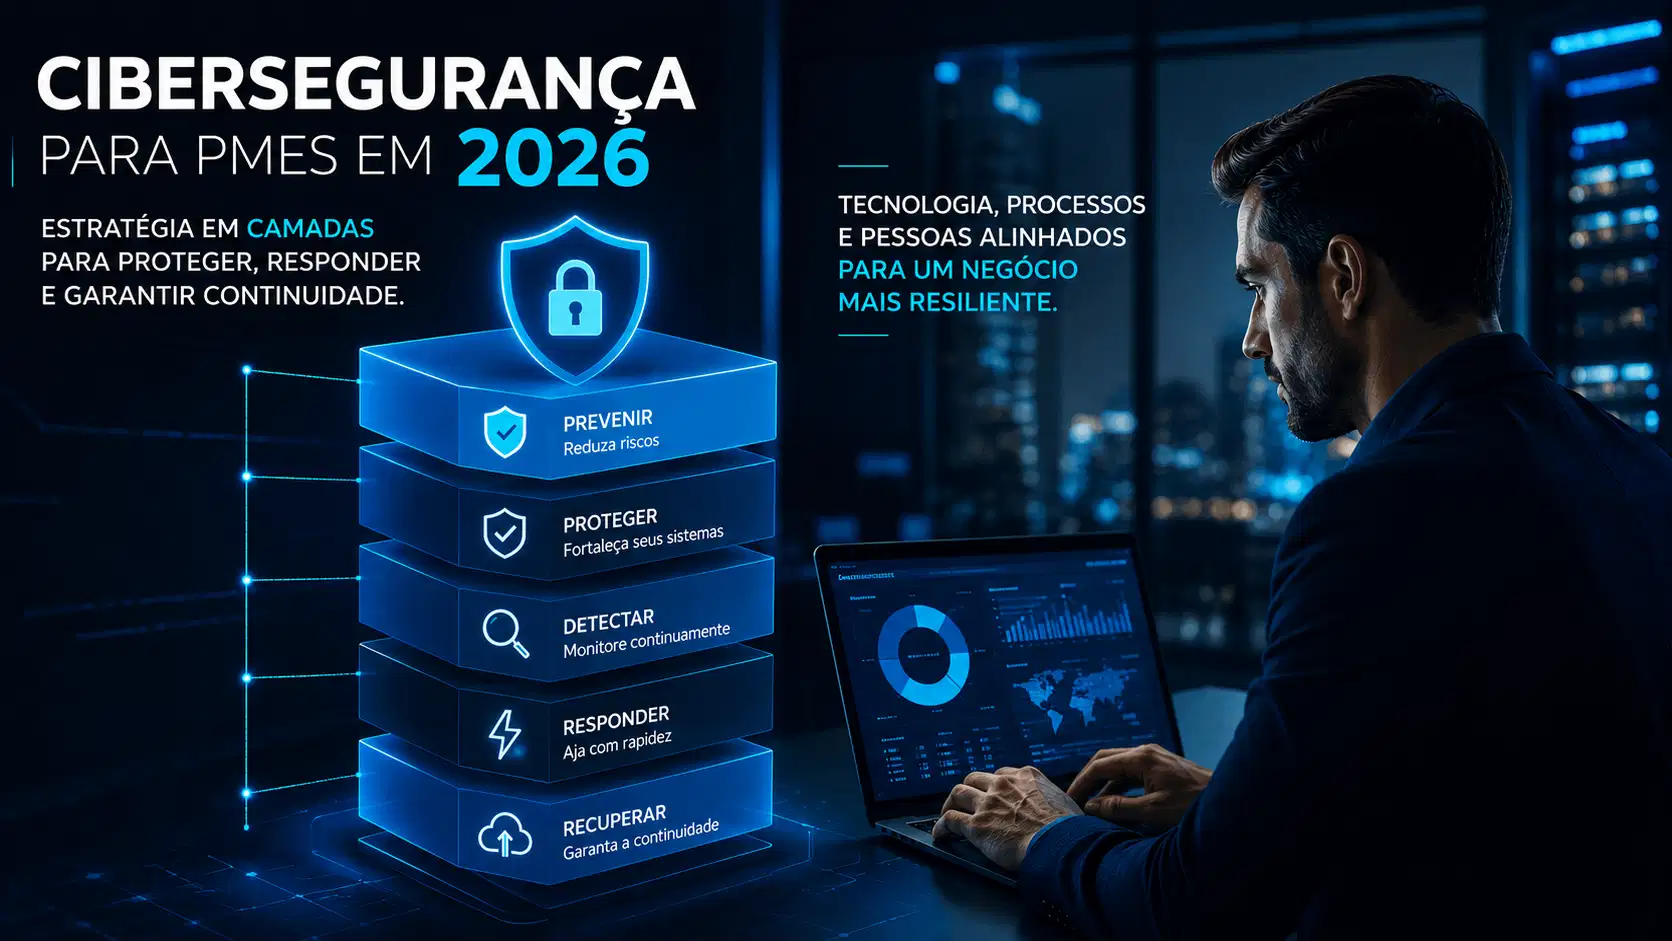
Durante muito tempo, pequenas e médias empresas acreditaram que a cibersegurança era um desafio exclusivo das grandes corporações.
Essa percepção mudou.
À medida que as PMEs aceleraram sua transformação digital, migraram para a nuvem, adotaram ferramentas de colaboração e passaram a fazer parte de cadeias de fornecimento cada vez mais conectadas, elas também passaram a ocupar um lugar de destaque no radar dos cibercriminosos.
O motivo não é apenas o tamanho da empresa.
É a importância que ela possui dentro do ecossistema de negócios.
Em 2026, proteger uma PME deixou de ser apenas uma questão de segurança da informação. Tornou-se uma estratégia de continuidade operacional, crescimento sustentável e confiança junto a clientes, parceiros e colaboradores.
Neste primeiro artigo da série, vamos entender por que pequenas e médias empresas se tornaram um dos principais alvos dos ataques cibernéticos, quais riscos realmente merecem atenção e como iniciar uma estratégia de proteção alinhada à realidade do negócio.
Por que as PMEs se tornaram prioridade para os cibercriminosos?
Os ataques atuais seguem uma lógica simples: explorar ambientes que ofereçam alto potencial de retorno com menor nível de proteção.
É justamente nesse cenário que muitas pequenas e médias empresas se encontram.
Segundo estudos recentes da Kaspersky, grande parte dos acessos iniciais vendidos na dark web pertence a PMEs. Isso acontece porque essas organizações costumam investir menos em segurança do que grandes empresas e, ao mesmo tempo, mantêm relacionamento direto com clientes, fornecedores e parceiros estratégicos, tornando-se uma porta de entrada para ataques à cadeia de suprimentos.
O cenário ganha ainda mais relevância quando observamos o peso das PMEs na economia mundial. Elas representam aproximadamente 90% das empresas existentes e respondem por cerca da metade do PIB global, tornando-se um alvo extremamente atrativo para grupos criminosos.
Mais do que números, esse contexto reforça uma mudança importante: a segurança deixou de ser um tema exclusivo da área de TI e passou a fazer parte da estratégia de continuidade dos negócios.
Os riscos que mais desafiam as PMEs em 2026
Quando se fala em cibersegurança, é comum encontrar listas intermináveis de ameaças.
Na prática, porém, as empresas precisam concentrar esforços naquilo que realmente impacta sua operação.
O phishing continua sendo a principal porta de entrada para ataques, mas evoluiu significativamente com o uso da Inteligência Artificial. As mensagens fraudulentas estão cada vez mais personalizadas e convincentes, tornando muito mais difícil diferenciá-las de comunicações legítimas.
Outro movimento observado em 2026 é o crescimento de malwares distribuídos por meio de falsas ferramentas de IA, aplicativos de mensagens e plataformas de videoconferência. Aproveitando a popularidade dessas soluções, criminosos conseguem ampliar o alcance dos ataques e comprometer dispositivos corporativos.
Ao mesmo tempo, o ransomware continua evoluindo. Hoje, além de interromper operações, os criminosos também ameaçam divulgar informações confidenciais, aumentando os impactos financeiros, jurídicos e reputacionais para as empresas.
Somam-se a isso o comprometimento de credenciais legítimas, erros humanos e ataques direcionados a fornecedores, criando um cenário em que a superfície de risco cresce na mesma velocidade da transformação digital.
O verdadeiro impacto de um incidente vai muito além da tecnologia
Quando um incidente acontece, o prejuízo dificilmente está restrito aos sistemas.
Uma indisponibilidade pode interromper vendas, atrasar entregas, comprometer o atendimento aos clientes e afetar diretamente a produtividade da empresa.
Em paralelo, surgem custos relacionados à recuperação do ambiente, contratação de especialistas, adequação regulatória e, principalmente, à perda de confiança de clientes e parceiros.
Para organizações com estruturas mais enxutas, esses impactos costumam ser ainda maiores, pois muitas vezes não existem equipes dedicadas ou processos consolidados para responder rapidamente a um incidente.
Por isso, investir em cibersegurança não significa apenas reduzir riscos.
Significa proteger a continuidade do negócio.
Segurança é um processo contínuo, não um projeto pontual
Um dos maiores equívocos que ainda existem nas PMEs é acreditar que basta implementar uma solução de segurança para que o problema esteja resolvido.
Na realidade, a maturidade em cibersegurança é construída continuamente.
Novas aplicações entram em operação.
Sistemas são atualizados.
Novos colaboradores recebem acessos.
Serviços passam a ser publicados na internet.
E, junto com essas mudanças, surgem novas vulnerabilidades.
Por isso, organizações que desejam crescer com segurança adotam uma estratégia baseada em melhoria contínua.
Testes de Vulnerabilidade e Pentests desempenham um papel essencial nesse processo, permitindo identificar fragilidades antes que elas sejam exploradas.
Enquanto o Teste de Vulnerabilidade identifica falhas conhecidas em sistemas e aplicações, o Pentest simula ataques reais para validar quais riscos podem efetivamente comprometer a operação.
Essa abordagem é recomendada por frameworks reconhecidos internacionalmente, como o NIST Cybersecurity Framework e os CIS Controls, que orientam a realização recorrente dessas avaliações como parte da gestão contínua de riscos.
Mais do que encontrar falhas, o objetivo é garantir que a empresa evolua continuamente sua postura de segurança.
Cinco perguntas que todo gestor deveria conseguir responder hoje
Independentemente do porte da empresa, algumas respostas ajudam a medir o nível de maturidade da operação:
- O último backup realizado já foi testado com sucesso em uma restauração?
- Os sistemas críticos utilizam autenticação multifator?
- Os colaboradores receberam treinamento sobre phishing nos últimos meses?
- Existe controle sobre quais fornecedores acessam sistemas e dados da empresa?
- Há um plano documentado para responder a incidentes de segurança?
Se alguma dessas respostas ainda não estiver clara, talvez este seja o momento ideal para revisar a estratégia de segurança da organização.
Segurança deixou de ser um custo. Tornou-se um diferencial competitivo.
As empresas que crescerão de forma sustentável nos próximos anos não serão apenas aquelas que venderem mais.
Serão aquelas capazes de proteger seus ativos digitais, manter suas operações funcionando e transmitir confiança para clientes, parceiros e colaboradores.
A boa notícia é que construir essa maturidade não exige, necessariamente, investimentos incompatíveis com a realidade de uma PME.
Exige estratégia, prioridades claras e evolução contínua.
É exatamente sobre isso que falaremos no próximo artigo desta série, quando mostraremos como estruturar uma estratégia de segurança em camadas, priorizando os investimentos que realmente fazem diferença para pequenas e médias empresas.
Como a WTSNet pode ajudar
Na WTSNet, acreditamos que a cibersegurança deve acompanhar o crescimento das empresas.
Por isso, ajudamos pequenas e médias organizações a construir estratégias que unem proteção, produtividade e continuidade operacional.
Com expertise em Microsoft, Sophos, Backup Cloud, Firewall as a Service, Pentests, Testes de Vulnerabilidade e serviços gerenciados, apoiamos empresas na evolução de sua maturidade digital para que possam crescer com mais confiança, menos complexidade e maior previsibilidade.
Sua empresa está preparada para crescer com segurança?
Mais do que evitar incidentes, uma estratégia moderna de cibersegurança permite que sua empresa opere com confiança, responda rapidamente a novos desafios e sustente seu crescimento sem comprometer a continuidade do negócio.
Converse com um especialista da WTSNet e descubra como fortalecer a segurança da sua empresa com soluções alinhadas à realidade e aos objetivos do seu negócio.
Fontes: Kaspersky (Securelist Brasil, Relatório de ameaças a PMEs 2026), ESET (SMB Cyber Readiness Index 2026), Fórum Econômico Mundial (Global Cybersecurity Outlook 2026).